


सुरक्षा चेतावनी
- फिशिंग ईमेल जो इंडियन बैंक एसोसिएशन (IBA)/RBI के नाम से इंटरनेट के माध्यम से भेजे जाते हैं, और इसमें यूजर से बैंक के अकाउंट विवरण को अपडेट करने की अपील की जाती है. हमारा बैंक/IBA. / /RBI आपके अकाउंट/PIN/पासवर्ड की मांग करने वाला कोई भी ईमेल नहीं भेजता है.
- चूंकि ये मेल फर्ज़ी संस्थाओं द्वारा भेजी जाती हैं, इसलिए कृपया ऐसे मेल में दिए गए लिंक पर जवाब/क्लिक न करें और न ही अपना अकाउंट विवरण/PIN/पासवर्ड प्रदान करें
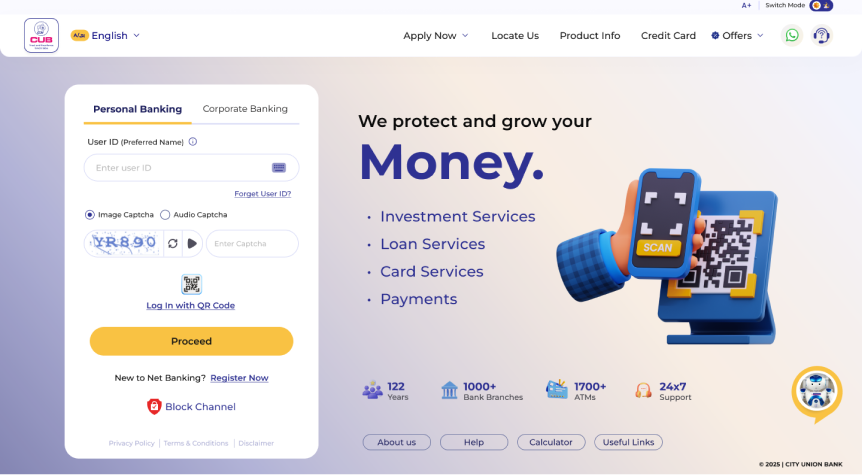
- कृपया ध्यान दें कि हमारे बैंक की वेबसाइट का एड्रेस है :https://www.cityunionbank.bank.in/hi-in
- और इंटरनेट बैंकिंग यूज़र के लिए URL की शुरुआत ऐसे होती है https://www.onlinebanking.cub.bank.in
- साइट की प्रामाणिकता की पुष्टि “सिटी यूनियन बैंक लिमिटेड (IN)” पर कर्सर रख कर की जा सकती है, जो उपरोक्त URL से पहले दिखाई देता है, जिसमें लिखा गया है कि VeriSign ने इस साइट की पहचान इस प्रकार की है: इसके द्वारा सत्यापित : VeriSign, Inc.
- कस्टमर को सलाह दी जाती है कि अगर उनके मोबाइल फोन में कोई असामान्य गतिविधि या अचानक डिस्कनेक्शन जैसी समस्या होने पर वे तुरंत बैंक को सूचित करें, जिससे बैंक उस दौरान हुए ट्रांजैक्शन (अगर कोई हो, तो) की निगरानी कर सके
- Customers are advised to inform the bank, In case any phishing mail or phishing website is identified in such a case please report to our customer care customercare@cityunionbank.in.
- Watch City Union Bank Security Awareness Video
अपने स्मार्टफोन को डिजिटल भुगतान सिस्टम संबंधित धोखाधड़ी से सुरक्षित रखें
बैंकिंग ट्रांजैक्शन करने के लिए मोबाइल फोन का उपयोग तेज़ी से बढ़ रहा है. मोबाइल फोन की सुविधा और आराम के साथ-साथ जोखिम भी बढ़ा है. धोखेबाज लोग अलग-अलग तरीकों से भोले-भाले मोबाइल यूज़र को धोखा देते हैं. इन धोखेबाजों द्वारा उपयोग की जाने वाली एक नई तकनीक इस प्रकार है:
- धोखेबाज़ पीड़ित को किसी बहाने से प्लेस्टोर या ऐपस्टोर से 'ANYDESK' जैसे रिमोट एक्सेस ऐप डाउनलोड और इंस्टॉल करने लालच देगा.
- जालसाज़ किसी तरह यूज़र से इंस्टॉलेशन के समय मिले ऐप कोड को प्राप्त करेगा.
- वह पीड़ित को कुछ अनुमतियां प्रदान करने के लिए कहेगा कहेगा, जो सामान्यतः अन्य ऐप का उपयोग करते समय आवश्यक होती हैं. इसके बाद, जालसाज़ पीड़ित के डिवाइस के सभी ऐप को चलाने का एक्सेस करने प्राप्त कर लेगा.
- अब धोखेबाज व्यक्ति बैंकिंग क्रेडेंशियल्स, SMS जैसे OTP , महत्वपूर्ण विवरण चुरा सकता है और कस्टमर की डिवाइस पर पहले से इंस्टॉल किए गए मोबाइल ऐप के ज़रिए ट्रांजैक्शन कर सकता है.
- अगर मोबाइल बैंकिंग/मोबाइल वॉलेट/UPI एप्लीकेशन फोन में इंस्टॉल हैं, तो धोखेबाज व्यक्ति इन ऐप का उपयोग करेगा और अकाउंट में उपलब्ध राशि चुरा लेगा.
इसलिए आपको सलाह दी जाती है कि:
- कृपया अपने मोबाइल में 'ANYDESK' जैसे रिमोट एक्सेस ऐप का इस्तेमाल न करें
- कृपया पासकोड, OTP जैसे क्रेडेंशियल किसी के साथ भी शेयर न करें, फिर चाहे वह व्यक्ति खुद को बैंक का प्रतिनिधि ही क्यों न बताएं. बैंक आपसे इस प्रकार की किसी भी जानकारी की मांग नहीं करता है.
अपने स्मार्ट फोन की सुरक्षा करने के लिए निम्नलिखित सावधानियां बरतनी चाहिए:
- अपने स्मार्ट फोन को सुरक्षित रखने के लिए पासवर्ड/पैटर्न लॉक का इस्तेमाल करें.
- वास्तविकता को सत्यापित किए बिना अज्ञात एप्लीकेशन को डाउनलोड/इंस्टॉल न करें (सेटिंग पर जाएं -> सिक्योरिटी -> अज्ञात स्रोत से ऐप को इंस्टॉल करने की अनुमति दें" को बंद करें).
- एप्लीकेशन को सभी/अत्यधिक अनुमति न दें. SMS/फाइल/कैमरा या कोई महत्वपूर्ण विवरण का उपयोग करने की अनुमति देने से पहले सावधान रहें.
- अपने एंटी-वायरस सॉफ्टवेयर को अपडेट रखें.
- कृपया SMS/ईमेल या किसी अन्य माध्यम से आए किसी भी संदेहपूर्ण लिंक पर क्लिक न करें.
- कृपया पब्लिक वाई-फाई नेटवर्क और ब्लूटूथ का उपयोग करने से बचें.
- कृपया अपने फोन को जेलब्रेक या रूट न करें.
- कृपया अपने मोबाइल का OS अपडेट रखें
- कृपया अपना SIM कार्ड लॉक करने के लिए PIN का इस्तेमाल करें.
- कृपया अपना मोबाइल फोन सुरक्षित रखें और धोखेबाजों से अपना बैंक बैलेंस बचाकर रखें.
Remittance towards participation in lottery, money circulation schemes, other fictitious offers of cheap funds, etc.
- Reference to the circular DBS.CO.PPD.5105/11.01.005/2011-12 dated October 10, 2011, alerting banks on a spate of fictitious offers of cheap funds from fraudsters using banking channels and advising them to be more careful in opening and operating such accounts taking into account the type of business and inherent risk associated with such activity.
- While reiterating the above instructions, you are advised to take utmost care in opening and operating such accounts and ensure that strong KYC/AML systems are in place to identify such accounts. Banks should take immediate steps to comply with the instructions contained in above mentioned circular in letter and spirit.
- A copy of the above circular is attached for your ready reference.
- The details of any such account in the notice of bank brought either by audit or compliance function may be immediately brought to our notice.
- For more information RBI Circular No. 5105 dated October 10, 2011